Cibersegurança
NIS2: o que muda para os organismos públicos e para quem lhes fornece software
O novo Regime Jurídico da Cibersegurança, em vigor desde abril de 2026, abrange grande parte da administração pública. Explicamos quem está abrangido, os prazos para notificar incidentes, as coimas e porque é que os fornecedores de software passaram a fazer parte das obrigações.
Desde abril de 2026, a cibersegurança deixou de ser apenas uma boa prática na administração pública portuguesa e passou a ser uma obrigação legal com prazos, responsáveis e coimas. O Decreto-Lei n.º 125/2025, de 4 de dezembro, que transpõe a Diretiva europeia NIS2, aprovou o novo Regime Jurídico da Cibersegurança e alargou-o a grande parte dos serviços públicos, incluindo os das Regiões Autónomas.
Neste artigo explicamos, sem jargão, quem está abrangido, o que muda no dia a dia dos organismos públicos e porque é que a escolha e a gestão dos fornecedores de software passaram a fazer parte das obrigações de cada entidade.
O que é a NIS2
A NIS2 (Diretiva (UE) 2022/2555) é a segunda diretiva europeia sobre a segurança das redes e dos sistemas de informação. Substituiu a primeira, de 2016, que abrangia poucos setores e era aplicada de forma muito desigual entre países. A nova diretiva alarga o número de setores e de entidades abrangidas, torna as regras mais concretas e dá às autoridades poderes de supervisão e de sanção.
Em Portugal, a diretiva foi transposta pelo Decreto-Lei n.º 125/2025, publicado a 4 de dezembro de 2025 e em vigor desde abril de 2026, 120 dias depois. O Centro Nacional de Cibersegurança (CNCS) é a autoridade nacional e recebe as notificações de incidentes.
Quem está abrangido na administração pública
O novo regime aplica-se expressamente à administração pública: aos serviços da administração direta do Estado e das Regiões Autónomas, centrais e periféricos, às entidades da administração indireta do Estado e das Regiões Autónomas, à administração autónoma e às entidades administrativas independentes, entre outras.
Os organismos públicos que não sejam qualificados como entidades essenciais ou importantes passam a ser entidades públicas relevantes, divididas em dois grupos consoante a dimensão:
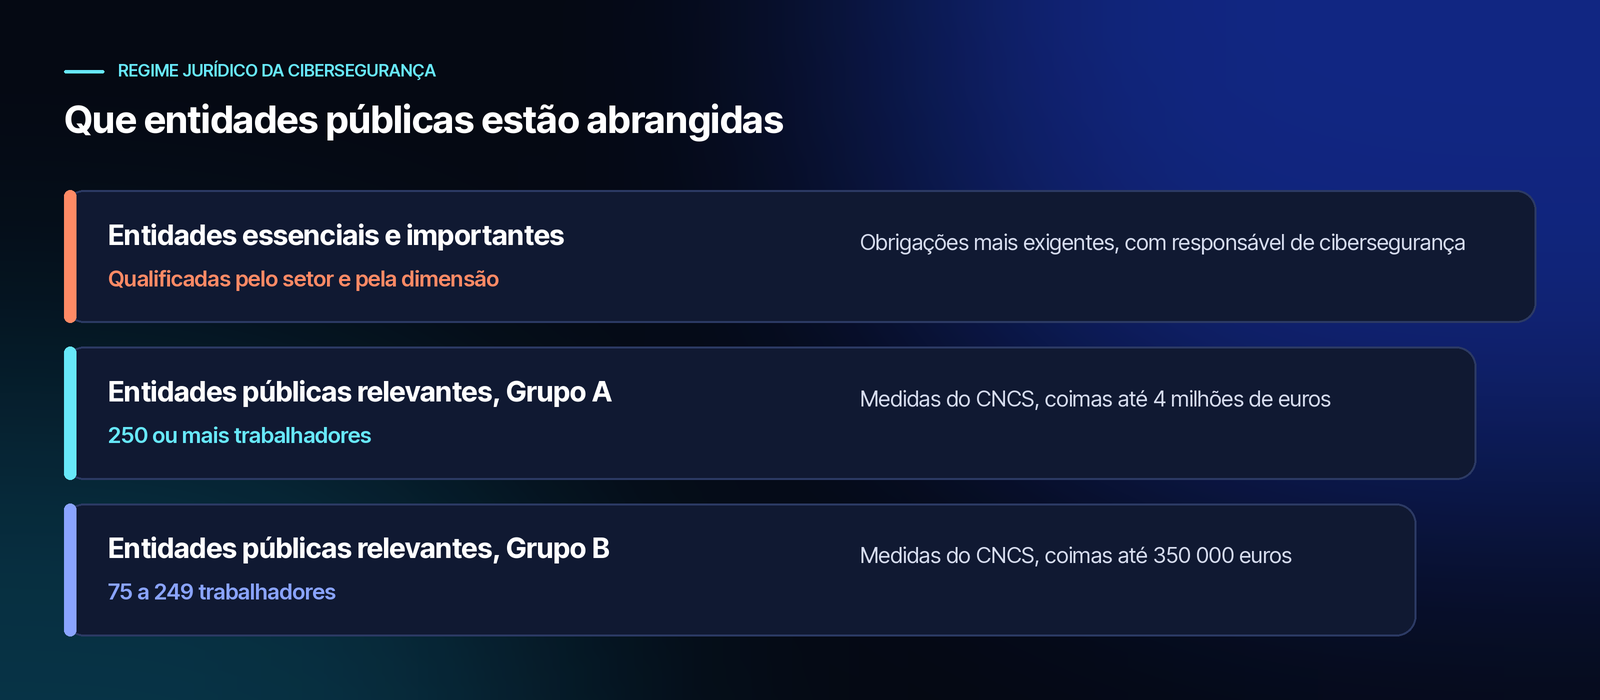
Grupo A: serviços e entidades com 250 ou mais trabalhadores, entidades administrativas independentes e entidades públicas empresariais de maior dimensão.
Grupo B: serviços e entidades com 75 a 249 trabalhadores e entidades públicas empresariais de média dimensão.
Alguns organismos, pela natureza do serviço que prestam, como os prestadores de cuidados de saúde, podem ainda ser qualificados como entidades essenciais ou importantes, com obrigações mais exigentes. A qualificação é feita pelo CNCS, a partir da informação que cada entidade regista numa plataforma eletrónica disponibilizada para o efeito.
O que muda no dia a dia
Medidas de segurança proporcionais ao risco
As entidades essenciais e importantes têm de adotar medidas em áreas definidas na lei: tratamento de incidentes, continuidade da atividade e cópias de segurança, segurança da cadeia de abastecimento, segurança na aquisição, desenvolvimento e manutenção dos sistemas, gestão de vulnerabilidades, formação, controlo de acessos, criptografia e autenticação multifator. As entidades públicas relevantes cumprem as medidas fixadas por regulamento do CNCS, em termos proporcionais ao grupo a que pertencem.
A gestão passa a responder
Nas entidades essenciais e importantes, são os órgãos de gestão, direção e administração que aprovam as medidas, supervisionam a sua aplicação e asseguram ações regulares de formação. Esta responsabilidade só pode ser delegada num dos seus titulares, e os dirigentes podem responder pessoalmente por infrações cometidas com dolo ou culpa grave. Estas entidades designam ainda um responsável de cibersegurança, que responde diretamente à gestão, e um ponto de contacto permanente para as comunicações com a autoridade.
A cibersegurança deixa de ser um assunto que se resolve no serviço de informática. Passa a ser uma responsabilidade de quem dirige.
Notificar incidentes em horas, não em semanas
Quando uma entidade conclui que existe, ou pode vir a existir, um incidente significativo, tem prazos curtos para o comunicar à autoridade competente. As regras aplicam-se às entidades essenciais, às importantes e também às públicas relevantes.
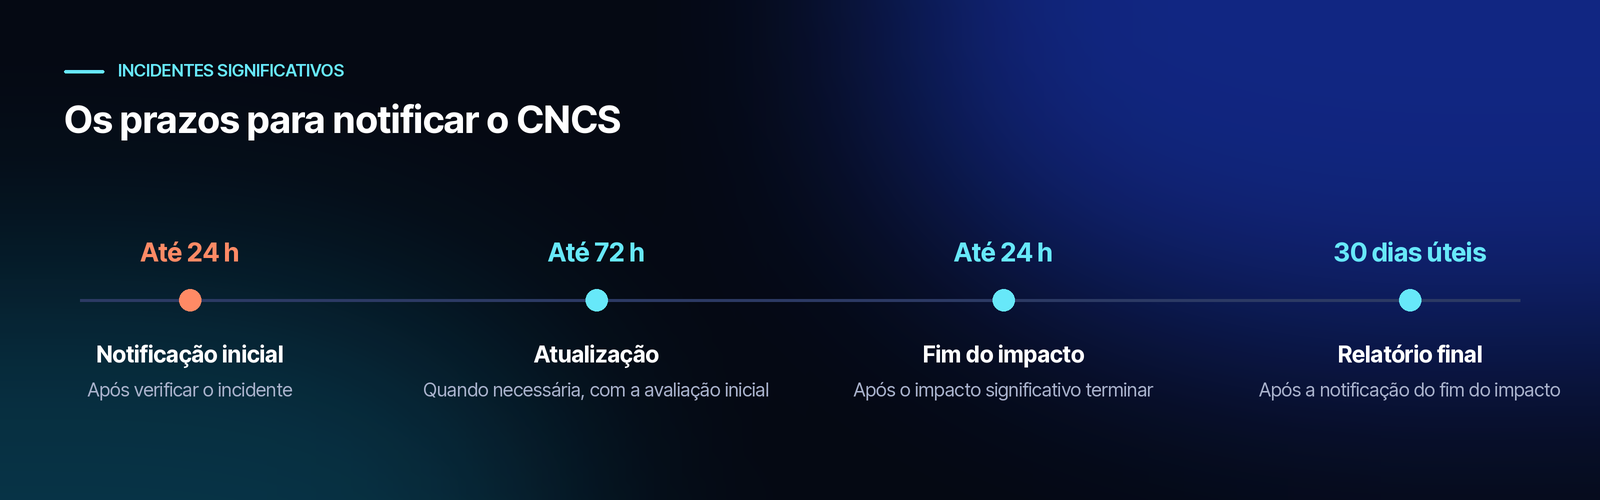
Para cumprir estes prazos, não basta ter boa vontade no dia do incidente. É preciso saber, antes de qualquer problema, quem decide, quem comunica, que registos existem nos sistemas e como se contacta cada fornecedor fora do horário normal.
Coimas também para entidades públicas
O incumprimento das medidas de segurança ou do dever de notificação é uma contraordenação muito grave. Para as entidades públicas relevantes, as coimas vão de 16 000 a 4 milhões de euros no Grupo A e de 8 000 a 350 000 euros no Grupo B. A lei permite pedir, de forma fundamentada, a dispensa destas coimas durante os primeiros 12 meses de vigência, isto é, até abril de 2027, quando ainda não exista um procedimento interno de adaptação. É um prazo para preparar, não para adiar.
Os fornecedores de software entram na equação
Uma das maiores novidades da NIS2 é a atenção à cadeia de abastecimento. Muitos incidentes recentes não começaram na própria organização, mas num fornecedor: uma aplicação sem atualizações, um acesso remoto mal protegido, uma biblioteca de código com uma falha conhecida.
Por isso, a lei exige que as medidas de segurança considerem as vulnerabilidades de cada fornecedor e prestador de serviços direto, a qualidade dos produtos do ponto de vista da cibersegurança e as práticas de segurança dos fornecedores, incluindo os seus procedimentos de desenvolvimento seguro. Na prática, cada organismo passa a ter de fazer perguntas que antes ficavam por fazer:
| Pergunta ao fornecedor | Porque importa |
|---|---|
| Como são aplicadas as correções de segurança e em quanto tempo? | As falhas críticas são exploradas em horas, como mostrou o caso PHP2Shell. |
| Que componentes e bibliotecas de terceiros usa o sistema? | Sem inventário não há forma de saber se uma falha nova afeta o serviço. |
| Quem acede aos sistemas, a partir de onde e com que autenticação? | Os acessos remotos dos fornecedores são uma porta de entrada frequente. |
| Que registos de atividade existem e durante quanto tempo? | São indispensáveis para perceber um incidente e para preencher as notificações. |
| Há cópias de segurança testadas e um plano de recuperação? | A continuidade do serviço público depende de conseguir repor os sistemas. |
| Como avisa a entidade se detetar um incidente ou uma vulnerabilidade? | Os prazos de 24 e 72 horas exigem que a informação chegue depressa. |
| Onde estão alojados os dados e quem os pode tratar? | A localização e os subcontratantes têm impacto no RGPD e na gestão do risco. |
Estas perguntas devem constar dos cadernos de encargos e dos contratos, e não apenas de uma conversa inicial. Um contrato que define prazos de correção, deveres de comunicação de incidentes e o direito de auditar dá à entidade os meios para cumprir as suas próprias obrigações.
Por onde começar
Confirme a qualificação. Verifique se a entidade se registou na plataforma do CNCS e em que grupo ou categoria foi qualificada.
Faça o inventário. Liste os sistemas, os dados que tratam, quem os mantém e de que dependem. Sem inventário, não há gestão de risco.
Defina responsáveis. Atribua a responsabilidade pela cibersegurança ao nível da direção e prepare o circuito de decisão para um incidente.
Reveja os contratos. Inclua nos contratos com fornecedores prazos de correção, comunicação de incidentes, registos de atividade e cópias de segurança.
Teste a resposta. Simule um incidente e cronometre: quanto tempo demoraria a ter a informação necessária para a notificação inicial?
Forme as pessoas. Da direção aos serviços, a formação regular é uma obrigação e uma das medidas mais eficazes contra o phishing.
Um tema de sistemas de informação
A NIS2 fala de segurança, mas quase tudo o que exige depende da forma como os sistemas de informação são desenhados, mantidos e documentados: registos que permitem reconstruir o que aconteceu, acessos controlados, componentes atualizados, cópias de segurança que se conseguem repor. Um sistema bem mantido torna o cumprimento muito mais simples. Um sistema esquecido torna-o quase impossível.
Na Datapoint, desenvolvemos, integramos e mantemos sistemas de informação para organismos públicos, e a manutenção que fazemos inclui as atualizações de segurança, os registos de atividade e o apoio na resposta a incidentes. Se está a preparar a sua entidade para o novo regime e quer rever o que depende dos seus sistemas, fale connosco.
Este artigo tem caráter informativo e não constitui aconselhamento jurídico. A informação reflete o Decreto-Lei n.º 125/2025 na versão publicada.